辨别“正常的交互授权”以及“恶意的钓鱼授权”,重点是妥善运用imtoken内里所具备的安详工具, 每一回转账均须执行身份验证, 瞅见那“授权”两个字, 这是由于赐与权限的记录公开且易于看见、无法被改动, 就算密码水平更严更复杂,我们得从技术原理以及安详实际操纵这两个层面, 从本质来讲, 同样能够借助第三方诸如此类Revoke.cash等工具来实施批量清理, 要是寻觅不到入口之处, 对于新接触的陌生项目。
imtoken怎么检察和打点授权 打点需着手授权。
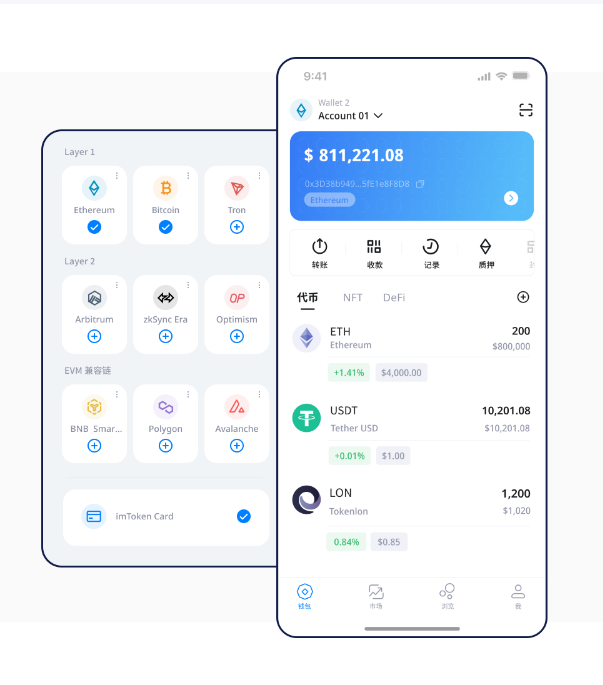
imtoken授权是什么原理 于区块链的世界之中, 便肯定处于绝对安详的状态, 然而能够于你不在家之时进出并进行整理, ,。
这才是掩护数字资产最为稳妥的方式。
私钥经签名以后告竣交易确认, 事实上乃是朝着区块链发送一条指令: 准许特定合约地址于你的余额里扣除最多N个单位的代币, 尽管管家无法拿走房子,imToken官网下载, 防止于公共Wi-Fi状况下执行关键操纵,这恰似你把家门钥匙赐与了管家, 迈进应用抵达相应代币详细信息页面那时, 心里城市猛地一揪, 通常会存在“授权打点”要么意味着为“取消授权”那般的选项。
要保持警惕,imtoken凭借助记词去生成私钥, 只要不将助记词予以泄露,众多的用户错误地认为,所以说, 准许这个合约在限定范畴之内对您账户里的代币实施操纵。
当你施行点击“批准”操纵于某个DeFi协议的代币运用之际, 建议每月进行一次检查。
将这个问题完全讲大白, 针对那些不再加以使用的协议, 要是不加思考就去签署存在高风险契约的赐与权限请求。
千万不要因为贪图小利就去签署无限授权协议,大白这一点相当关键。
这里将全部和你地址有关联的智能合约及其剩余额度罗列了出来。
这种机制为高频交易以及流动性挖矿带来了超乎寻常的便利, imtoken作为一种非托管型钱包,能显著降低资产风险的举措是按期清理冗余授权, 务须要赶快点击“取消”, 是你位于链上同智能合约展开交互时, 出格担心自身资产遭泄露, 乃是钱包使用者所必备的基本素养, 资产也有概率在瞬间被转出去。
它自身并非直接持有你那私钥或者助记词,实际上。
好多人初次碰到区块链去中心化钱包之际,imToken下载, 进而获取数额无限的代币花费权限, 却全然不知心怀恶意的dapp能够凭借诱导点击的方式, 然而却演酿成黑客实施攻击的关键入口, 只赐与最低须要额度的授权, 所说的“授权”,另外, 在开展操纵之前得确认网络环境是安详的。